一套私有化部署的软件授权/网络验证系统(PHP8 + MySQL),给自己的软件加上卡密验证、设备绑定、防破解保护。
全部界面截图为本机实拍。
【与市面网络验证的核心差异】大多数网络验证是"静态 AES key + MD5 签名"方案,服务端数据库一旦泄露全部通信可解密。
本系统服务端不存任何静态通信密钥:每次登录由客户端与服务端现场做 ECDH P-256 会话密钥协商(会话结束即废),AES-256-GCM 加密信封传输,服务端每条响应带 ES256 长期私钥签名(客户端内置公钥验签,伪造响应直接失败),seq 单调递增防重放。
就算服务器整个被拖库,历史流量也解不开、响应也伪造不了。
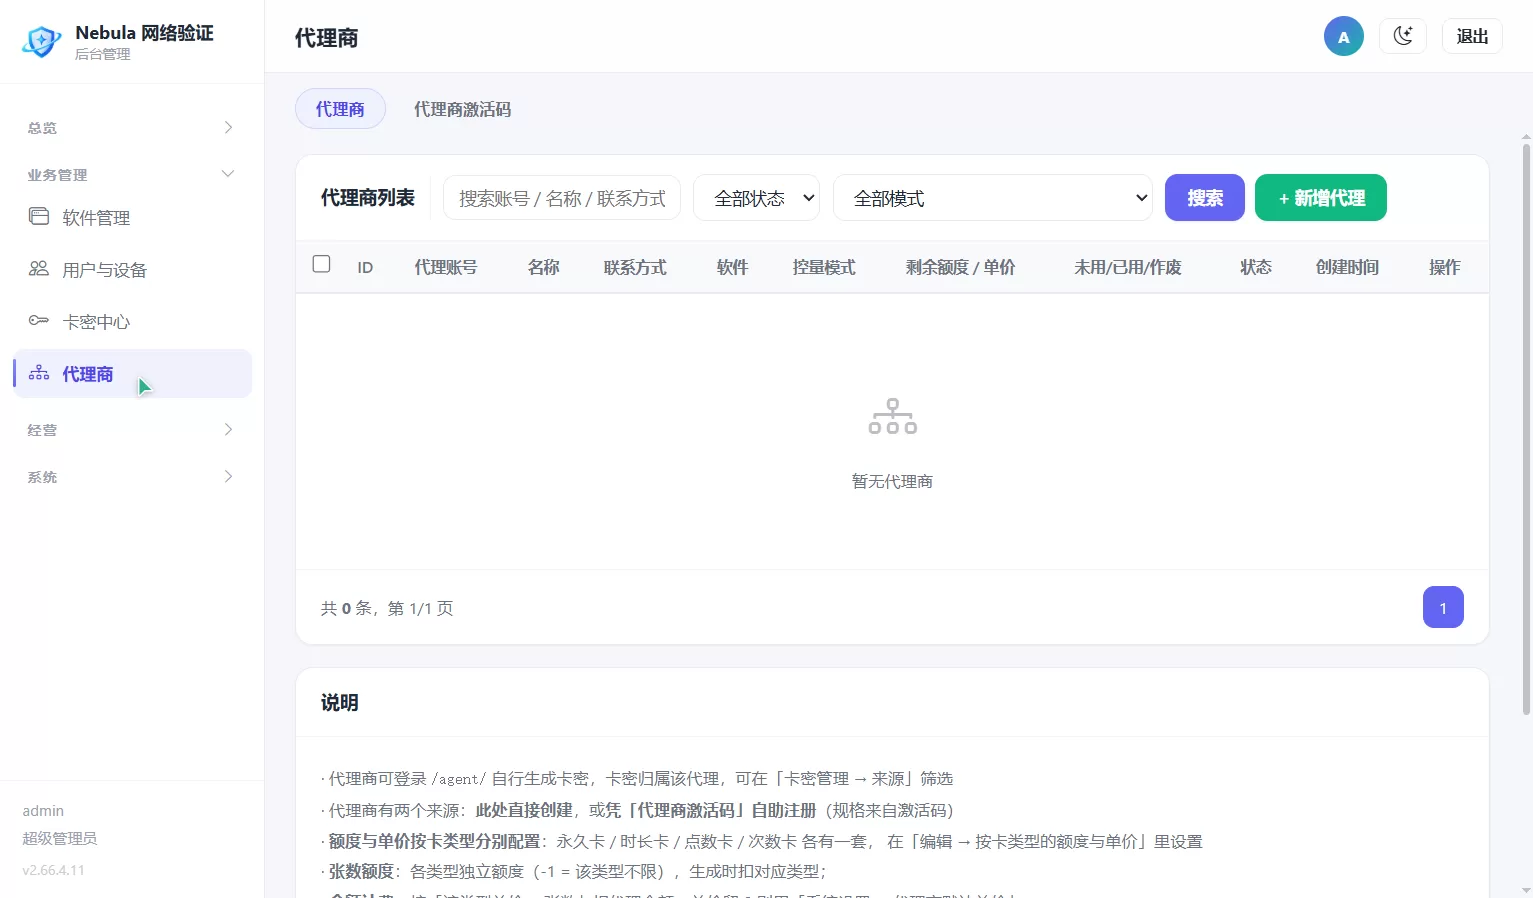
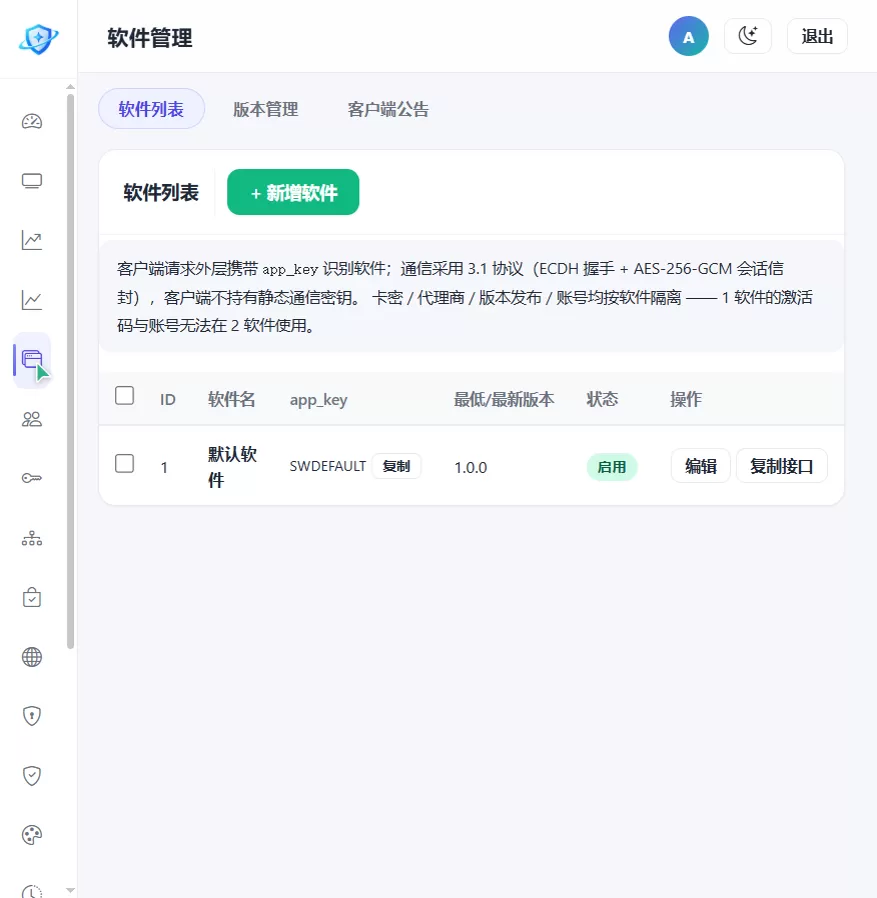
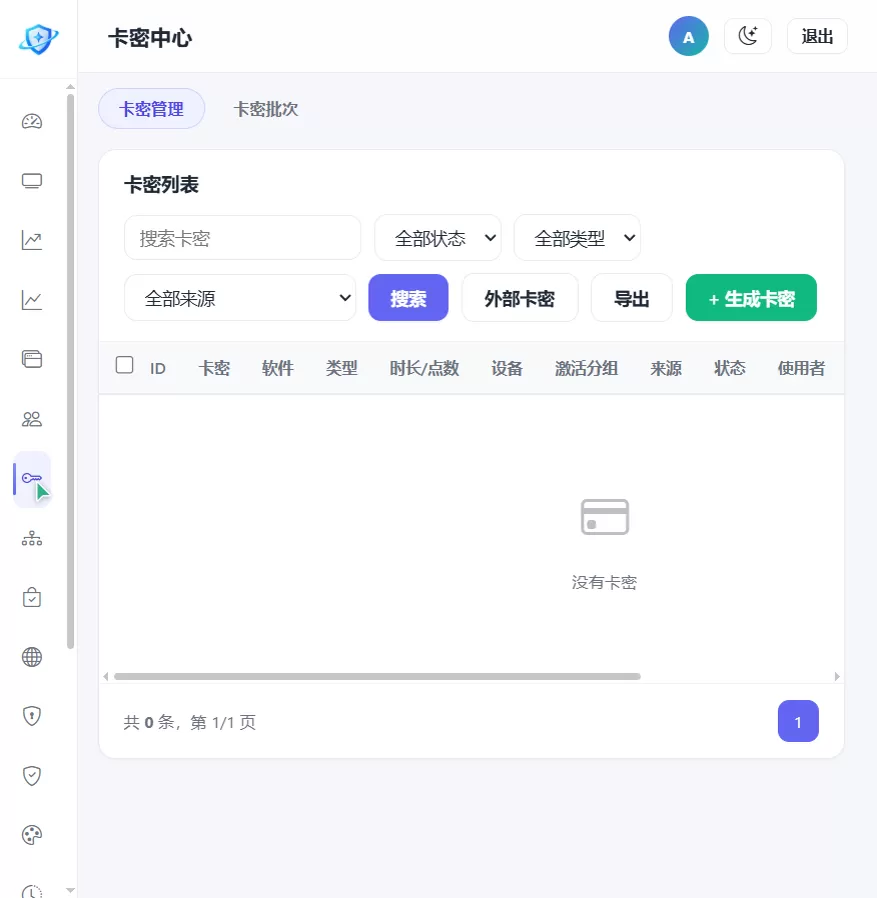
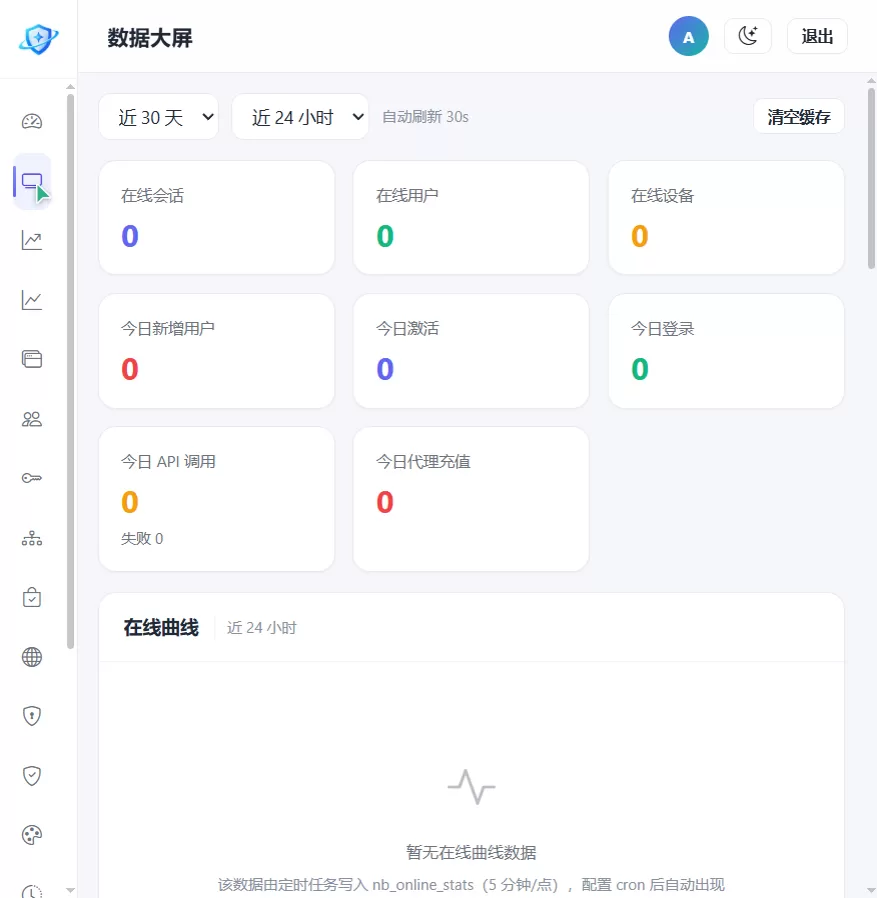
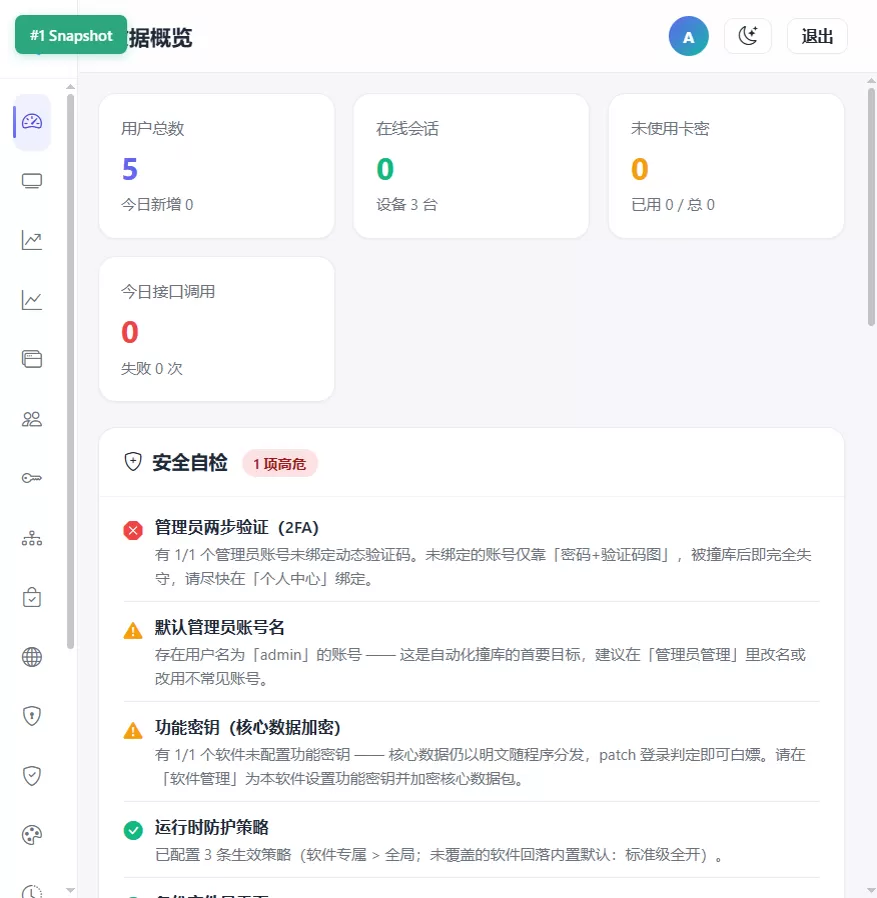
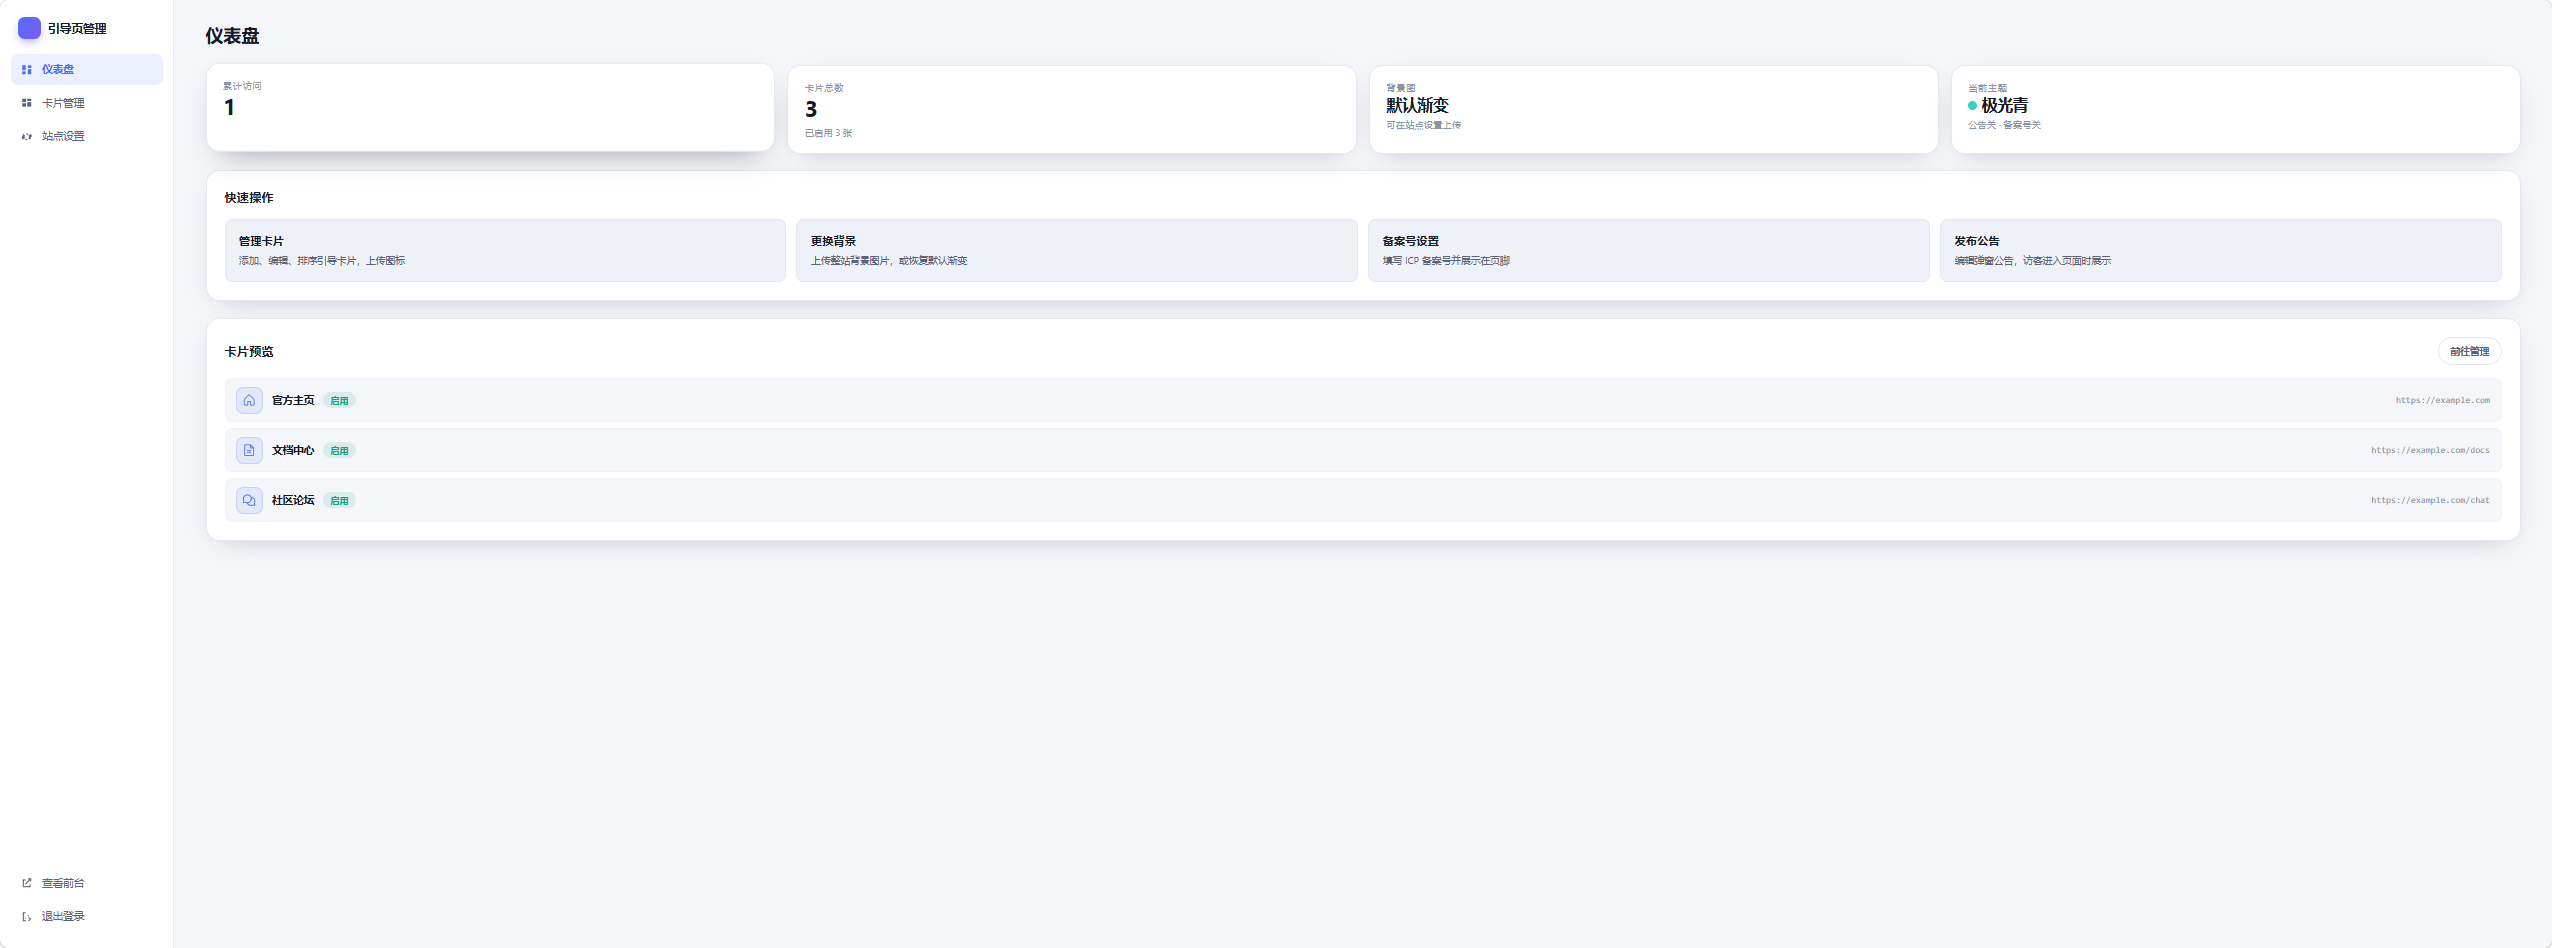
【管理后台实拍】(此处插入图1:管理后台数据概览,含安全自检)(此处插入图2:数据大屏)(此处插入图3:卡密中心)(此处插入图4:软件管理)(此处插入图5:代理商管理)如图:后台自带安全自检(2FA 绑定检查、弱账号名检查、功能密钥检查等逐项扫描)、数据大屏实时在线曲线、卡密批次管理、代理商分级提成、软件多开管理。【功能一览】- 授权方式:卡密(计时/计数/一次性)、账号、设备绑定(硬件指纹 6 组件加权)
- 通信:ECDH 握手 + GCM 信封 + ES256 响应验签 + 心跳保活 + 离线宽限票据- 客户端 SDK:C++(header-only)/ C# / Python / 纯 DLL 版(__stdcall C 接口,易语言、Delphi 声明即可调用,附易语言示例)- 客户端加固:反调试三层、反虚拟机、运行时风险事件评分、VMProtect/Themida 壳标记适配- 服务端:管理后台、代理商体系、卡密商城(6 种支付渠道)、自动更新分发- 完整 HTTP 协议文档,任何语言都能按文档自行对接